Tu equipo ya pega correos, contratos y fichas de clientes en ChatGPT, lo sepas o no. Y ahí empieza el lío de ChatGPT y protección de datos en la empresa: cada nombre, DNI o IBAN que entra en el chat es un dato personal que sale hacia un tercero. En el estudio de KPMG y la Universidad de Melbourne con datos de España, el 38% de los trabajadores reconoce haber usado la IA de una forma que contradecía las normas de su organización.
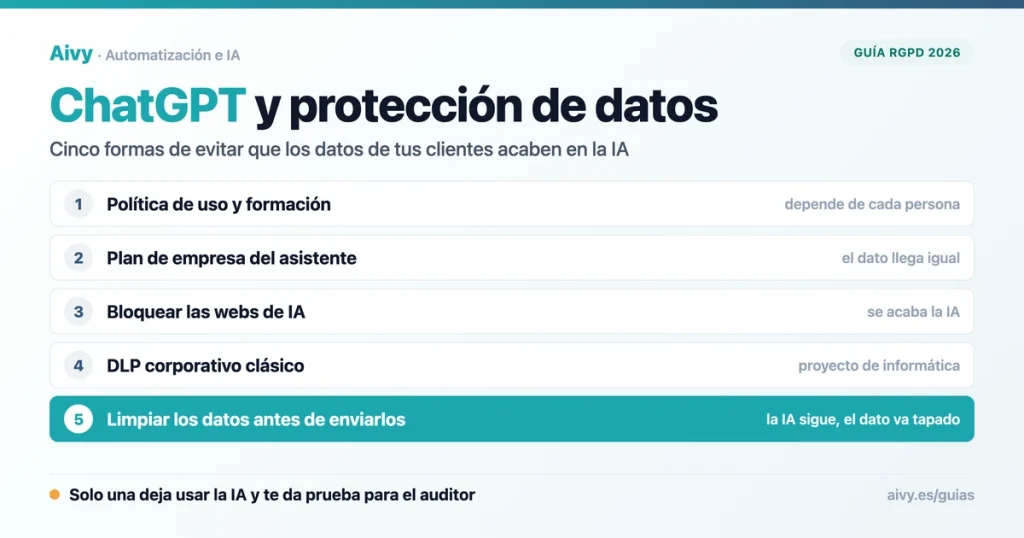
Dirijo Aivy, una agencia de automatización que nació en Melbourne y hoy trabaja con pymes españolas, y esta es la pregunta que más nos hacen antes de poner la IA a trabajar: cómo dejo que el equipo la use sin que los datos de los clientes acaben donde no deben. Hay cinco formas de hacerlo, y ni frenan la fuga igual ni cuestan lo mismo.
Aquí las comparo con lo que le importa a una pyme: si frenan la fuga, si el equipo puede seguir usando la IA, cuánto trabajo de informática piden, si te dan una prueba que enseñar a un cliente o a un auditor y cuánto cuesta empezar. Si antes quieres saber cuánta IA se usa ya sin permiso en tu empresa, mira nuestra guía de shadow AI en las empresas.
ChatGPT y protección de datos: lo que pide el RGPD
El problema no es ChatGPT, es lo que se le pega. Para el RGPD, tu empresa es la responsable de los datos de sus clientes, y mandar un expediente a un asistente de IA es tratarlos. Desde ese momento mandan unas pocas reglas que ya conoces de otros contextos y que la Agencia Española de Protección de Datos aplica igual cuando el destino es una IA.
| RGPD | Qué pide | Qué significa al usar ChatGPT |
|---|---|---|
| Art. 5.1.c, minimización | datos limitados a lo necesario para el fin | para redactar una carta, a la IA le sobran el DNI y el IBAN |
| Art. 28, encargado | elegir solo proveedores con garantías suficientes | un contrato de encargo con el proveedor de la IA |
| Arts. 25 y 32.1.a | medidas técnicas como la seudonimización | cambiar los datos por etiquetas antes de enviar es una medida que el propio RGPD nombra |
| Art. 5.2, responsabilidad proactiva | cumplir y ser capaz de demostrarlo | poder enseñar qué control había puesto cuando alguien pregunte |
| Considerando 26 | lo seudonimizado sigue siendo dato personal si se puede atribuir a alguien | tapar reduce lo que sale, pero no vuelve anónimo el texto |
Reglamento (UE) 2016/679, texto publicado en el BOE. Leído el 1 de octubre de 2026.
La AEPD lo bajó a tierra en el decálogo para usar la IA con privacidad que publicó el 27 de enero de 2026: no compartas con la IA nombre completo, dirección, teléfono, DNI o NIE. Es fácil de decir y difícil de cumplir cuando el trabajo consiste justo en escribir sobre un cliente. Lo que añade la ley de IA lo explico en la guía sobre cumplir la ley de IA usando ChatGPT.
En una consulta médica o en una mutua la cuenta es más seria, porque los datos de salud son una categoría especial del artículo 9 y tratarlos está prohibido salvo excepciones tasadas. Por eso, en las clínicas que trabajan con IA, el control tiene que estar puesto antes de que nadie pegue un informe.
Método 1: política de uso y formación al equipo
Es lo primero que se hace y lo más barato: un documento que dice qué herramientas se pueden usar, qué datos no se pegan nunca y quién responde, y una sesión para explicarlo. Además no es del todo opcional. El artículo 4 del Reglamento de IA obliga desde el 2 de febrero de 2025 a las empresas que usan IA a tomar medidas de alfabetización de su personal, aunque desde el 27 de julio de 2026 su redacción es más suave.
En España hay otra norma que pocas pymes miran: el artículo 87.3 de la LOPDGDD obliga a fijar criterios de uso de los dispositivos digitales, con participación de los representantes de los trabajadores, y a informar a la plantilla. Una política de IA bien hecha cubre las dos cosas. Si no sabes por dónde empezar, nuestro test de madurez digital te dice en qué punto está tu empresa. Y si lo que necesitas es saber qué herramientas de IA usa ya tu equipo y qué implica eso legalmente, la evaluación legal de IA de Legal Stones empieza justo por ahí.
La pega es que una política depende de que cada persona la cumpla en cada pegado, con prisa y un viernes por la tarde. Y los datos no ayudan: casi cuatro de cada diez trabajadores en España ya se han saltado las normas de su empresa con la IA, y en el informe Oh Behave de CybSafe, más de la mitad dice no haber recibido ninguna formación sobre sus riesgos.
Lo que hace la plantilla con la IA, aunque haya normas
Porcentaje de trabajadores encuestados, eje de 0 a 100%. Fuentes: KPMG y Universidad de Melbourne, datos de España 2025 (más de 1.000 respuestas); CybSafe y National Cybersecurity Alliance, Oh Behave 2025 2026 (7.000 encuestados).
Por eso la política es necesaria pero no basta: deja constancia de lo que la empresa pidió, no de lo que se pegó. Si quieres que alguien la redacte contigo y la conecte con las herramientas que ya usáis, es parte de nuestra consultoría de inteligencia artificial.
Método 2: los planes de empresa de ChatGPT, Copilot y Claude
El segundo paso habitual es pagar la versión de empresa del asistente, y tiene sentido. OpenAI no entrena sus modelos con los datos de ChatGPT Business ni Enterprise por defecto y firma un acuerdo de tratamiento de datos para el RGPD. Microsoft dice lo mismo de Copilot en Microsoft 365, y Anthropic, de sus planes comerciales de Claude. Si dudas entre los tres, los comparo en ChatGPT vs Claude vs Copilot.
| Plan | ¿Entrena con tus datos? | Garantía para el RGPD | ¿El dato del cliente llega al proveedor? |
|---|---|---|---|
| ChatGPT Business y Enterprise | No, por defecto | acuerdo de tratamiento de datos con OpenAI | Sí, y se guarda el tiempo que fije la empresa |
| Copilot en Microsoft 365 | No se usa para entrenar los modelos base | compromisos de Microsoft 365 y límite de datos de la UE | Sí, se procesa y se guarda como el resto del contenido de Microsoft 365 |
| Claude en sus planes comerciales | No, por defecto | condiciones comerciales de Anthropic | Sí |
OpenAI, Enterprise privacy (actualizada el 8 de enero de 2026); Microsoft Learn, datos, privacidad y seguridad de Copilot (9 de julio de 2026); Anthropic, centro de privacidad (18 de agosto de 2026). Leídas el 1 de octubre de 2026.
Lo que el plan de empresa no cambia es el viaje del dato. El nombre, el DNI y el IBAN del cliente siguen llegando al proveedor, que los procesa y los guarda según su política. Para el RGPD has pasado de un uso sin control a un encargado del tratamiento con contrato, que es mucho mejor, pero la minimización sigue pidiendo que no le mandes lo que la tarea no necesita.
Y queda un hueco práctico: el plan solo protege lo que se hace dentro de él. Si alguien abre su cuenta personal en el móvil, el contrato de empresa no le alcanza. Cómo trata cada uno los datos en el día a día, con sus planes, lo tienes en Copilot vs ChatGPT.
Método 3: bloquear las webs de IA en la red de la oficina
La solución radical es cortar por lo sano: bloquear chatgpt.com, claude.ai y compañía en el cortafuegos. Se acaba la fuga por la red de la oficina, y con ella se acaba la IA. Para una empresa que estaba ganando horas con resúmenes, cartas u hojas de cálculo, es matar moscas a cañonazos.
El bloqueo además se salta con facilidad. El trabajador saca el móvil, abre su cuenta personal y pega lo mismo, ahora sin plan de empresa, sin contrato y sin que nadie lo vea. Es lo que sugiere ese 38% de KPMG: la norma no saca la IA de la oficina, la empuja a donde nadie la controla. Cómo aprovecharla bien en vez de prohibirla lo cuento en la guía de IA para empresas y pymes.
Método 4: un DLP corporativo clásico
Un DLP, por las siglas en inglés de prevención de pérdida de datos, es según INCIBE una herramienta para prevenir las fugas de información que nacen dentro de la propia organización. Vigila la red, el correo y los dispositivos y, si detecta una posible fuga, bloquea la comunicación y avisa al usuario. Es la herramienta clásica de los departamentos de seguridad, y hace bien su trabajo.
Lo que pide montar un DLP, según la descripción de INCIBE para empresas.
El precio es el proyecto. Para que un DLP sirva hay que hacer todo lo de arriba y mantenerlo al día cada vez que cambian los equipos, las personas o los proveedores. Sin un departamento de informática que lo gobierne, se queda en licencias que nadie ajusta. Antes de meterte en algo así, conviene saber qué procesos lo merecen, y para eso está nuestra auditoría de automatización.
Y hay un detalle que pesa con la IA: el DLP está hecho para cortar el envío. Si alguien pega un contrato con un DNI, lo para, pero la carta sigue sin escribirse y la tentación del móvil vuelve. Para una pyme suele tener más sentido cerrar antes lo básico de la seguridad, como un buen gestor de contraseñas para empresas, y dejar el DLP para cuando haya equipo que lo lleve.
Método 5: limpiar los datos antes de que salgan, con Nonimo
La quinta forma le da la vuelta al problema: en lugar de prohibir la IA o fiarse del proveedor, quita los datos del cliente antes de que salgan del ordenador. Es lo que hace Nonimo, una aplicación para Mac y Windows que cambia nombres, DNI, NIE, IBAN, teléfonos, correos y números de expediente por etiquetas como [PERSONA_1] antes de que el texto llegue a ChatGPT, Claude, Copilot o Gemini. Nonimo lo hace el mismo equipo que Aivy.
Ejemplo inventado, pasado por el motor de Nonimo el 1 de octubre de 2026: tapó el nombre, el DNI y el correo.
Para quien lo usa cambia muy poco. Selecciona el texto, pulsa una tecla y pega en el chat que quiera, porque Nonimo no se conecta a ninguna IA y funciona con todas. Cuando la IA contesta con las etiquetas, vuelve a pulsar la tecla y los nombres y los números de verdad vuelven a su sitio. También vale para ficheros: un Word, un Excel, un PowerPoint o un PDF salen tapados sin tener que abrirlos.
Y si prefieres que nadie tenga que acordarse, Nonimo está también como extensión del navegador, y el cambio de los datos es automático: lo que se pega en ChatGPT o en Claude llega ya tapado. Así el control deja de depender de la memoria de cada persona, que era justo el punto débil de la política.
El cambio se hace en tu ordenador y sin ninguna IA que decida qué se tapa: el mismo texto da siempre el mismo resultado, y a Nonimo no le llega ni una palabra de lo que escribes. Su motor no tiene código de red, y tu equipo de informática puede comprobarlo por su cuenta con lo que explica la página de seguridad de Nonimo.
Lo que cierra el círculo es la prueba. Nonimo lleva la cuenta de lo que tapa, por tipo de dato y sin guardar nunca el texto, y te da un informe firmado del periodo que elijas, por ejemplo cada mes. Si un cliente, tu auditor o tu delegado de protección de datos pregunta cómo usáis la IA, tienes qué enseñar, y quien lo recibe puede comprobar en la web de Nonimo que nadie lo ha cambiado.
Eso encaja con tres piezas del RGPD a la vez: la minimización del artículo 5.1.c, la seudonimización que nombran los artículos 25 y 32, y la responsabilidad proactiva del 5.2, que pide cumplir y poder demostrarlo. En un despacho, donde cada consulta lleva el nombre del cliente y el de la contraria, marca la diferencia entre usar la IA o no; lo vemos a diario con los despachos de abogados que usan IA.
Pruébalo con un documento de verdad. Nonimo es gratis durante la beta, sin crear cuenta ni dar tarjeta. Descarga Nonimo para Mac o Windows y mira qué le llega a la IA antes de decidir nada.
Las cinco formas de evitar fugas, cara a cara
Puestas una al lado de la otra, las diferencias saltan a la vista. Solo una deja al equipo seguir usando la IA con los datos del cliente fuera del chat y además te da una prueba que enseñar. Las otras cuatro resuelven una parte del problema: el papel, el contrato, la red o la gran empresa.
| Método | ¿Frena la fuga? | ¿El equipo sigue usando la IA? | ¿Prueba para un cliente o un auditor? | Esfuerzo de TI y coste para empezar |
|---|---|---|---|---|
| Política y formación | Depende de cada persona: el 38% ya se ha saltado las normas | Sí | La política y el registro de formación, no lo que se pegó | Casi nada de TI; horas de redactar y formar |
| Plan de empresa del asistente | No: el dato llega al proveedor, aunque no entrene con él | Sí, dentro del plan contratado | El contrato de encargo con el proveedor | Poca TI; una licencia por persona y mes |
| Bloquear las webs de IA | En la red de la oficina, sí; desde el móvil, no | No | Los registros del cortafuegos | Bajo si ya tienes un cortafuegos gestionado |
| DLP corporativo clásico | Sí, donde tiene agentes, cortando el envío | A medias: si detecta un dato, la tarea se para | Sí, desde su consola central | Alto: licencias y un proyecto de informática |
| Limpiar los datos antes de enviarlos, con Nonimo | Sí: los datos del cliente se cambian por etiquetas antes de salir | Sí, con cualquier IA, y la respuesta vuelve con los datos | Sí: informe firmado de lo tapado, sin el texto | Se instala en cada puesto; gratis durante la beta |
Elaboración propia con KPMG y Universidad de Melbourne (España, 2025), OpenAI, Microsoft, Anthropic, INCIBE y la web de Nonimo. Leídas el 1 de octubre de 2026.
Si trabajas en la Comunidad Valenciana y quieres verlo aplicado a tu caso, como agencia de IA en Valencia lo montamos con tu equipo en un piloto de dos semanas, empezando por el departamento que más pega en la IA.
Cómo combinar los métodos según tu empresa
No hace falta elegir solo una. La combinación que mejor funciona en una pyme es sencilla: una política corta que diga qué se puede usar, el plan de empresa del asistente que ya tenéis y Nonimo para que los datos del cliente no salgan. El bloqueo queda para las herramientas que de verdad no queráis, y el DLP, para cuando haya un departamento de informática que lo gobierne.
En una gestoría, donde cada nómina lleva NIF, número de la Seguridad Social e IBAN, el orden importa: primero quitar los datos, después decidir qué asistente usar. Lo contamos con casos reales en la página de IA para asesorías y gestorías.
Y si aún no tenéis asistente de empresa, elegid primero el que encaje con vuestro trabajo. Para la mayoría la duda está entre los dos grandes, y la resolvemos con pruebas en Claude vs ChatGPT.
La fuga se frena antes del chat
Las cuatro primeras formas tienen su sitio, pero ninguna quita el dato del cliente del camino. La política confía en las personas, el plan de empresa confía en el proveedor, el bloqueo quita la herramienta y el DLP corta la tarea. Limpiar los datos antes de que salgan es la única que deja trabajar con la IA y además te da una prueba de que el control estaba puesto.
Si quieres que lo pongamos en marcha contigo, junto con la automatización documental que ya os ahorra horas con contratos y facturas, reserva una reunión y lo vemos con tus procesos delante.
ChatGPT y protección de datos: preguntas frecuentes
¿Es legal usar ChatGPT con datos de clientes en mi empresa?
Puede serlo, pero el RGPD te pide varias cosas antes: una base jurídica para tratar esos datos, un contrato de encargo con el proveedor, no mandar más datos de los necesarios y poder demostrar que cumples. Con una cuenta personal y gratuita es muy difícil tener lo segundo. Con un plan de empresa y los datos del cliente cambiados por etiquetas antes de enviar, el riesgo baja mucho.
¿ChatGPT Business entrena con los datos de mi empresa?
No por defecto. OpenAI dice que no usa para entrenar sus modelos los datos de ChatGPT Business, Enterprise ni de su API, salvo que la empresa lo acepte expresamente, por ejemplo al enviar valoraciones. Además firma un acuerdo de tratamiento de datos. Eso sí, el texto que se pega llega a OpenAI y se guarda el tiempo que fije la empresa.
¿Basta con prohibir ChatGPT en la empresa?
No suele bastar. En España, el 38% de los trabajadores reconoce haber usado la IA en contra de las normas de su organización, según KPMG y la Universidad de Melbourne. Si se bloquea en la oficina, el uso se va al móvil y a las cuentas personales, donde no hay contrato ni control. Funciona mejor dejar usarla con los datos del cliente quitados antes de enviar.
¿Qué es un DLP y lo necesita una pyme?
Un DLP es una herramienta de prevención de pérdida de datos: vigila la red, el correo y los dispositivos, y corta el envío cuando detecta información confidencial. Pide clasificar la información, escribir políticas, instalar agentes y mantener una consola central, así que encaja en empresas con departamento de informática. Una pyme suele cubrir antes el riesgo de la IA con una política y una herramienta que limpie los datos antes de enviarlos.
¿Anonimizar y seudonimizar es lo mismo?
No. Seudonimizar es tratar los datos de forma que no puedan atribuirse a una persona sin una información adicional que se guarda aparte, como define el artículo 4.5 del RGPD. Anonimizar es romper ese camino de vuelta para siempre. Nonimo seudonimiza: cambia los datos por etiquetas y guarda la correspondencia en tu ordenador para devolverlos en la respuesta.
¿Qué datos no se deben pegar nunca en ChatGPT?
La AEPD pide no compartir con la IA el nombre completo, la dirección, el teléfono, el DNI o el NIE, ni imágenes de personas. Con más motivo, nada de las categorías especiales del artículo 9 del RGPD, como la salud, sin una base que lo permita. Si la tarea necesita el contexto de un cliente, lo sensato es cambiar esos datos por etiquetas antes de pegar.
¿Cómo demuestro a un cliente o a un auditor que controlo el uso de la IA?
El artículo 5.2 del RGPD te pide cumplir y ser capaz de demostrarlo. Ayudan tres papeles: la política de uso que conoce la plantilla, el contrato de encargo con el proveedor de IA y un registro de lo que se protegió. Nonimo da ese tercero: un informe firmado con lo que se tapó en el periodo, por tipo de dato, sin el texto, que quien lo recibe puede comprobar.
¿Cuánto cuesta Nonimo?
Nada durante la beta. Se descarga para Mac o Windows desde nonimo.ai, sin crear cuenta ni dar tarjeta, y funciona con ChatGPT, Claude, Copilot, Gemini o cualquier otra IA. Lo hace el mismo equipo que Aivy, así que si quieres desplegarlo en toda la plantilla te ayudamos a montarlo.
Última actualización: 1 de octubre de 2026
- Reglamento (UE) 2016/679 (RGPD), texto en el BOE: definición de seudonimización (art. 4.5), minimización (art. 5.1.c), responsabilidad proactiva (art. 5.2), categorías especiales (art. 9), protección desde el diseño (art. 25), encargado del tratamiento (art. 28), seguridad del tratamiento (art. 32.1.a) y considerandos 26 y 28. Leído el 1 de octubre de 2026.
- Reglamento (UE) 2024/1689 de Inteligencia Artificial, Diario Oficial de la UE: alfabetización en materia de IA (art. 4), aplicable desde el 2 de febrero de 2025 (art. 113).
- Reglamento (UE) 2026/1744, Ómnibus digital sobre IA, Diario Oficial de la UE: nueva redacción del art. 4 del Reglamento de IA, en vigor desde el 27 de julio de 2026.
- Ley Orgánica 3/2018 (LOPDGDD), BOE: art. 87.3, criterios de uso de los dispositivos digitales con participación de los representantes de los trabajadores.
- AEPD, decálogo de recomendaciones para proteger la privacidad al usar la IA: no compartir nombre completo, dirección, teléfono, DNI o NIE ni imágenes de personas. 27 de enero de 2026.
- KPMG y Universidad de Melbourne, Confianza, actitudes y uso de la IA: datos de España 2025: 38% ha usado la IA contra las políticas y directrices de su organización y 43% la ha usado de forma inapropiada en el trabajo; más de 1.000 respuestas en España. Mayo de 2025.
- CybSafe y National Cybersecurity Alliance, Oh Behave 2025 2026: 43% ha compartido información sensible del trabajo con herramientas de IA sin que su empresa lo supiera y 52% no ha recibido formación sobre sus riesgos de seguridad o privacidad; 7.000 encuestados.
- OpenAI, Enterprise privacy: sin entrenamiento por defecto con datos de ChatGPT Business, Enterprise y la API, acuerdo de tratamiento de datos y retención que controla la empresa. Actualizada el 8 de enero de 2026, leída el 1 de octubre de 2026.
- Microsoft Learn, datos, privacidad y seguridad de Microsoft Copilot: consultas y respuestas que no se usan para entrenar los modelos base, almacenamiento de las interacciones y límite de datos de la UE. Leída el 1 de octubre de 2026.
- Anthropic, centro de privacidad: por defecto no usa para entrenar las entradas y salidas de sus productos comerciales. Actualizada el 18 de agosto de 2026.
- INCIBE, DLP: protege tus datos contra fugas de información: qué es un DLP, qué vigila, cómo actúa al detectar una fuga y qué pide su despliegue.