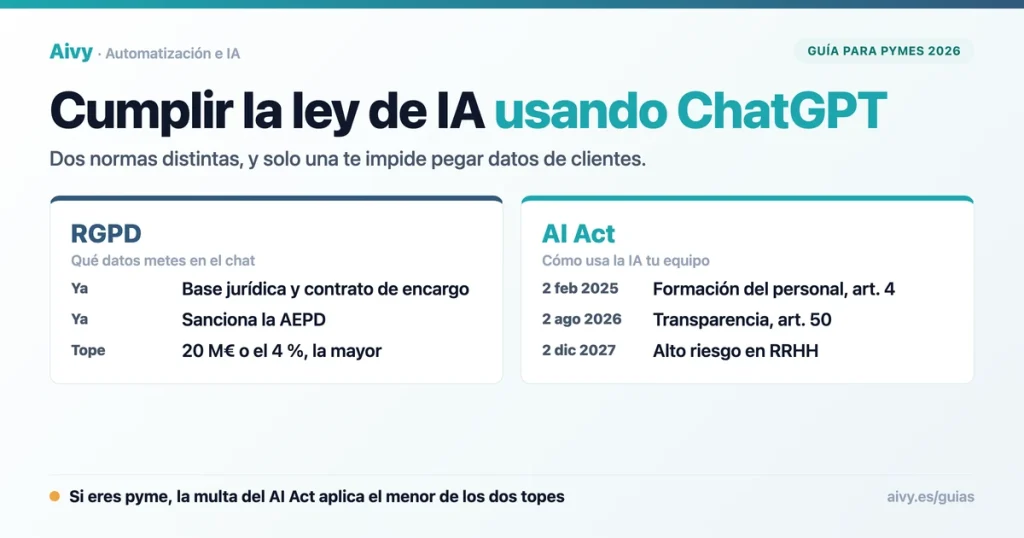
Sí, tienes que cumplir la ley de IA usando ChatGPT, pero a quien solo lo usa le pide poco. Tu empresa es responsable del despliegue, no proveedora, y el AI Act le exige sobre todo alfabetizar en IA al equipo, desde el 2 de febrero de 2025. Lo que decide si puedes pegar datos de un cliente en el chat es otra norma: el RGPD, que la AEPD sanciona hoy.
Dirijo Aivy, una agencia de automatización que nació en Melbourne y hoy trabaja con pymes españolas. Esta guía está hecha con el texto oficial del Reglamento de IA, del Ómnibus y del RGPD delante, no con resúmenes. El orden importa: la multa que una pyme tiene más cerca hoy no es la del AI Act, sino la de la AEPD por pegar datos de clientes donde no toca.
Por eso la guía separa las dos preguntas. Primero, qué te pide el RGPD cuando hay datos de personas y qué cuenta de ChatGPT conviene usar. Después, lo que el AI Act añade de verdad: alfabetizar al equipo, no cruzar las prohibiciones, avisar en casos muy concretos y vigilar la IA que decida sobre tu plantilla. Al final, las multas bien contadas y siete pasos.
Responsable del despliegue, no proveedor
El Reglamento de IA reparte las obligaciones por papeles. Proveedor es quien desarrolla un sistema de IA y lo introduce en el mercado o lo pone en servicio con su nombre o marca: aquí, OpenAI. Responsable del despliegue es quien lo utiliza bajo su propia autoridad, fuera del uso personal: tu empresa, en cuanto abre ChatGPT para trabajar.
Proveedor (art. 3.3): OpenAI
Las obligaciones de los modelos de IA de uso general, desde el 2 de agosto de 2025, y desde el 2 de agosto de 2026, avisar de que hablas con una IA (art. 50.1) y marcar la salida sintética (art. 50.2).
Responsable del despliegue (art. 3.4): tú
Alfabetización del personal (art. 4), no usar prácticas prohibidas (art. 5), avisar de ultrasuplantaciones y de textos de interés público sin revisión ni responsable editorial (art. 50.4) y, si usas IA en RRHH, el alto riesgo desde el 2 de diciembre de 2027.
Fuente: Reglamento (UE) 2024/1689, arts. 3, 4, 5, 50 y 113, en la redacción del Reglamento (UE) 2026/1744.
Buena parte del art. 50 es del proveedor. La excepción es el chatbot: si desarrollas un asistente, o te lo desarrollan, y lo pones en servicio con tu nombre o tu marca, pasas a ser su proveedor y el aviso de que es una IA es tuyo. Revísalo antes de montar un chatbot con IA.
Cumplir la ley de IA usando ChatGPT, norma a norma
La tabla es la guía entera en pequeño. Arriba, las normas que ya se aplican en cuanto hay datos de personas o una plantilla. Abajo, lo que añade el Reglamento de IA, con la fecha real de cada obligación. Si estás empezando, la guía de IA para pymes pone el resto en contexto.
| Norma y artículo | Qué te pide | Desde cuándo | A quién | Qué hacer |
|---|---|---|---|---|
| Pregunta 1 · Datos de personas y plantilla: RGPD, LOPDGDD y Estatuto. Ya se aplican y la AEPD sanciona hoy | ||||
| RGPD, arts. 6 y 9 | Base jurídica para tratar datos personales; categorías especiales, prohibidas salvo excepción | Ya aplicable | Tu empresa | Ningún dato personal en el chat sin base; las categorías especiales, solo con una excepción del art. 9 |
| RGPD, art. 28 | Contrato de encargo con quien trata datos por tu cuenta | Ya aplicable | Tu empresa y el proveedor | Plan de empresa con el DPA firmado |
| RGPD, arts. 22 y 35 | Límites a las decisiones automatizadas; evaluación de impacto cuando el tratamiento la exija | Ya aplicable | Tu empresa | Una persona revisa lo que la IA decide sobre personas |
| LOPDGDD, art. 87.3 | Criterios de uso de los dispositivos digitales, con los representantes, e informar a la plantilla | Ya aplicable | Empleadores | Incluir el uso de IA en esos criterios, con la representación si la hay |
| Estatuto de los Trabajadores, art. 64.4.d) | Informar al comité de los parámetros de los algoritmos e IA que inciden en el trabajo y el empleo | 12 ago 2021 | Empresas con comité o delegados de personal | Informar si una IA influye en decisiones sobre la plantilla |
| Pregunta 2 · Reglamento de IA (AI Act): lo que añade a quien usa ChatGPT | ||||
| AI Act, art. 4 | Medidas para apoyar la alfabetización en IA del personal, sin garantizar un nivel concreto | 2 feb 2025 (redacción más suave desde el 27 jul 2026) | Proveedores y responsables del despliegue: tú | Formación con fecha y registro |
| AI Act, art. 5 | No usar prácticas prohibidas, como inferir emociones en el trabajo (5.1.f) | 2 feb 2025; dos más el 2 dic 2026 | También a quien lo utiliza | Nada que lea las emociones de la plantilla |
| AI Act, art. 50.4 | Revelar ultrasuplantaciones y textos de interés público sin revisión ni responsable editorial | 2 ago 2026 | Responsables del despliegue: tú | Etiquetar ultrasuplantaciones; revisión humana de lo informativo |
| AI Act, arts. 50.1 y 50.2 | Avisar de que se habla con una IA; marcar la salida sintética | 2 ago 2026 | Proveedor (OpenAI), o tú si es tu propio chatbot | Nada, salvo chatbot propio con tu marca |
| AI Act, anexo III.4 y art. 26.7 | Alto riesgo en selección y gestión de personal; informar a representantes y afectados antes de usarlo | 2 dic 2027 | Quien use esa IA y su proveedor; si tú das ese uso a una IA general, pasas a ser proveedor (art. 25.1.c) | Inventario de la IA de recursos humanos, ya |
Fuente: Reglamento (UE) 2016/679 (RGPD); Ley Orgánica 3/2018 (LOPDGDD), art. 87.3; Estatuto de los Trabajadores, arts. 62.2 y 64.4.d); Reglamento (UE) 2024/1689 (AI Act), arts. 3, 4, 5, 25, 26, 50 y 113 y anexo III, en la redacción del Reglamento (UE) 2026/1744. Textos oficiales leídos el 23 de septiembre de 2026.
El RGPD decide qué datos entran en el chat
Cuando alguien pega en ChatGPT el correo de un cliente, un expediente o una lista de candidatos, trata datos personales: terreno del RGPD. Necesita una base jurídica (art. 6), y el art. 9 prohíbe los datos de salud y las demás categorías especiales salvo excepciones concretas. Nada de eso lo contesta el AI Act.
El segundo requisito es el contrato de encargo del art. 28 con quien trata los datos por tu cuenta. Si la IA decide sobre personas, entran además el art. 22, sobre decisiones automatizadas, y la evaluación de impacto del art. 35 cuando toque. En sectores con datos sensibles, como las clínicas, el margen es mínimo.
Cuatro preguntas antes de pegar algo en ChatGPT
- ¿Identifica a una persona, o se la reconoce con lo que queda? Si no, el RGPD no entra.
- Si la identifica, ¿tienes base jurídica para este uso (art. 6) y no es de una categoría especial (art. 9)?
- ¿Necesita la tarea todos esos datos, o puedes quitar parte (art. 5.1.c)?
- ¿La cuenta es de empresa, con contrato de encargo firmado con el proveedor (art. 28)?
La AEPD sí sanciona hoy los tratamientos de datos personales hechos con IA. Saltarse la base jurídica o la minimización va al art. 83.5 (hasta 20.000.000 € o el 4 %, la mayor); el contrato de encargo y la evaluación de impacto, al art. 83.4 (hasta 10.000.000 € o el 2 %, también la mayor).
Quita los datos del cliente antes de pegar
El principio más práctico del RGPD es el de minimización (art. 5.1.c): no mandes a un tercero más datos personales de los que la tarea necesita. Para resumir un contrato o contestar a un cliente, a ChatGPT le sobran el DNI, el IBAN y el número de la Seguridad Social. Para que no dependa de la memoria de cada uno, hay cinco formas de evitar que el dato salga, y no frenan la fuga por igual.
Puedes hacerlo a mano, borrando cada dato antes de pegar, o con una herramienta que lo haga en tu ordenador. Nonimo cambia por marcadores los identificadores que reconoce en el texto que seleccionas, con una tecla y antes de que llegue a ChatGPT, Claude o Copilot, y los devuelve a su sitio en la respuesta. De tu texto no sale ni una palabra hacia Nonimo, solo un contador de uso diario. Mira cómo se tapan los datos antes de pegar en ChatGPT.
Eso sí: tapar los identificadores reduce lo que sale, pero no convierte el texto en anónimo. Si con lo que queda se puede reconocer a la persona, sigue siendo un dato personal para el RGPD (considerando 26). La guía sobre cómo quitar el DNI antes de pegarlo en una IA explica dónde está esa línea.
Tu cuenta de ChatGPT decide si entrena con tus datos
En los servicios para particulares, ChatGPT incluido, OpenAI dice que puede entrenar sus modelos con tu contenido, salvo que desactives Improve the model for everyone en Ajustes, Controles de datos. En Business, Enterprise, Edu y la API dice lo contrario: por defecto no entrena con los datos de empresa.
| Cuenta gratuita o Plus | ChatGPT Business, Enterprise o la API | |
|---|---|---|
| ¿Entrena con lo que pegas? | Puede, salvo que lo desactives en Controles de datos | No, por defecto |
| Contrato de encargo (DPA) | No es plan de empresa; el DPA es para Business, Enterprise y la API | OpenAI ofrece firmarlo, en apoyo del cumplimiento del RGPD |
| Datos de clientes | Nunca | Solo con base jurídica para ese uso |
Fuente: OpenAI, Enterprise privacy (actualizada el 8 de enero de 2026) y How your data is used to improve model performance, consultadas el 23 de septiembre de 2026. La última fila es criterio de esta guía, no de OpenAI.
Para una pyme, la conclusión es sencilla: datos de clientes, solo en un plan de empresa con el contrato de encargo firmado. El plan no te da la base jurídica: resuelve el contrato de encargo, no el resto. Si aún eliges herramienta, mira la comparativa entre ChatGPT, Claude y Copilot.
Si hay información que no quieres sacar de tus máquinas, tienes otra vía, la IA en local, que tampoco te libra del RGPD.
Lo que el AI Act añade de verdad
Ahora la segunda pregunta. Lo primero que el AI Act pide a una pyme rige desde el 2 de febrero de 2025: el art. 4, la alfabetización en IA. Desde el 27 de julio de 2026, con el Ómnibus, pide medidas para apoyarla sin garantizar un nivel concreto. Antes decía garantizar un nivel suficiente: se suavizó, no desapareció.
Ojo con un detalle: el art. 4 no está en ninguna de las listas con tope de multa del art. 99. Es obligatorio, y si llega a sancionarse será con lo que fije la ley española (art. 99.1). Para mí, lo práctico es una política de uso de IA, por el camino de los criterios del art. 87.3 de la LOPDGDD, y una formación sobre ella. Sin política, cada uno usa su cuenta: es la IA en la sombra.
La segunda son las prácticas prohibidas del art. 5, que desde la misma fecha alcanzan también a quien usa el sistema. La más cercana a una pyme es la del art. 5.1.f): inferir con IA las emociones de una persona en el trabajo, salvo por motivos médicos o de seguridad.
La tercera, desde el 2 de agosto de 2026, es el art. 50.4: revelar que una ultrasuplantación (lo que se suele llamar deepfake) de imagen, audio o vídeo es artificial, y que lo es un texto publicado para informar sobre asuntos de interés público, salvo que haya pasado revisión humana o control editorial y alguien asuma la responsabilidad editorial. Lo contamos en la noticia del artículo 50.
Lo que ya obliga y lo que llega hasta 2028
El Reglamento entra por tramos, y a una pyme usuaria le queda poco: dos prohibiciones en diciembre y la IA de personal en 2027.
El calendario del AI Act para una empresa que usa ChatGPT
Punto relleno: ya exigible. Punto hueco: todavía por llegar. La etiqueta dice a quién obliga cada hito.
Ya exigible Art. 4, alfabetización del personal (redacción más suave desde el 27 de julio de 2026), y art. 5, prácticas prohibidas. Te toca
Ya exigible Obligaciones de los modelos de IA de uso general (capítulo V): OpenAI, Anthropic, Google. Los modelos ya en el mercado antes tienen hasta el 2 de agosto de 2027. Del proveedor
Ya exigible Fecha general de aplicación, con la transparencia del art. 50: los apartados 1 y 2 son del proveedor; el 4 es tuyo, y el 3 también si usas reconocimiento de emociones o categorización biométrica. Los dos
Por llegar Dos prohibiciones nuevas del art. 5 (contenido íntimo o sexual realista de una persona identificable sin su consentimiento, y material de abuso sexual infantil) y fin del plazo de marcado del art. 50.2 para sistemas generativos ya en el mercado, que es solo del proveedor. Los dos
Por llegar Alto riesgo del anexo III, incluido el punto 4: selección, gestión y evaluación de trabajadores. Te toca si hay IA en RRHH
Por llegar Alto riesgo del art. 6.1 y del anexo I: IA dentro de productos ya regulados. Antes del Ómnibus era el 2 de agosto de 2027. Sobre todo, fabricantes
Fuente: art. 113 del Reglamento (UE) 2024/1689 en la redacción del Reglamento (UE) 2026/1744, y sus arts. 111.3 (modelos anteriores) y 111.4 (marcado del art. 50.2).
El Ómnibus, el Reglamento (UE) 2026/1744, se publicó el 24 de julio de 2026 y rige desde el 27: no es una propuesta. Llevó el alto riesgo del anexo III del 2 de agosto de 2026 al 2 de diciembre de 2027, dieciséis meses más.
Las fechas del art. 50 no se movieron, salvo el margen del marcado que ya ves en la línea de tiempo, y ese es del proveedor. Poner cada fecha en su sitio, empresa por empresa, es parte de nuestra consultoría de IA.
Selección de personal, el alto riesgo que sí te roza
El punto 4 del anexo III considera de alto riesgo la IA para seleccionar personal: publicar anuncios de empleo específicos, filtrar solicitudes, evaluar candidatos. También la que decide promociones o despidos, asigna tareas por comportamiento o rasgos, o supervisa y evalúa el rendimiento.
Pedirle a ChatGPT un correo no es lo mismo que pedirle que ordene cincuenta currículos; a mi juicio, lo segundo puede acercarse mucho a ese terreno. Ahí puede cambiar tu papel: quien da a una IA de uso general, como ChatGPT, una finalidad de alto riesgo pasa a ser su proveedor (art. 25.1.c), con las obligaciones que eso trae.
Un CRM que puntúa a tus comerciales o les reparte clientes por su comportamiento también puede caer en el anexo III. Para esos sistemas, el alto riesgo llega el 2 de diciembre de 2027 con el art. 26.7: antes de usarlos, el empleador informa a los representantes y a los afectados. Si la herramienta ya se usaba antes, el art. 111.2 solo la alcanza si cambia de forma significativa su diseño.
La representación de la plantilla no espera: desde el 12 de agosto de 2021, el art. 64.4.d) del Estatuto de los Trabajadores da al comité, y a los delegados de personal por el art. 62.2, derecho a conocer las reglas de los algoritmos que inciden en el empleo. Por eso el inventario va primero. Para una primera foto de roles, horas y herramientas, prueba la auditoría de automatización.
Lo que el AI Act no te pide
Cada fila, leída en el texto oficial, no te toca o no te toca como parece.
| La idea | Lo que dice el Reglamento | ¿Te toca? |
|---|---|---|
| Tienes que avisar de que tu chatbot es una IA | Es del proveedor (art. 50.1). Si lo desarrollas o te lo desarrollan y lo pones en servicio con tu nombre o marca, el proveedor eres tú (art. 3.3) | Solo con chatbot propio |
| Hay que poner escrito con IA en todo | Solo ultrasuplantaciones y textos de interés público sin revisión ni responsable editorial (art. 50.4) | Casi nunca |
| Tienes que marcar lo que genera la IA | El marcado legible por máquina es del proveedor (art. 50.2) | No |
| Necesitas la evaluación de impacto del art. 27 | No es una obligación de todas las empresas; la que conviene mirar antes es la del RGPD (art. 35) | No, salvo casos concretos |
| Necesitas un certificado de alfabetización | El art. 4 no exige garantizar un nivel específico de nadie | No |
| El Ómnibus quitó la formación obligatoria | La suavizó; sigue siendo obligación (art. 4) | Sí, desde 2025 |
| Desde agosto de 2026 se aplica todo | El alto riesgo llega el 2 dic 2027 (anexo III) y el 2 ago 2028 (anexo I) | Por tramos |
| AESIA ya está multando | Sin ley española que tipifique las infracciones, hoy no puede | Hoy no |
| Te pueden caer 35 millones | A una pyme se le aplica el menor entre importe y porcentaje (art. 99.6) | Mira la cuenta abajo |
Fuente: Reglamento (UE) 2024/1689, arts. 3, 4, 27, 50, 99 y 113, en la redacción del Reglamento (UE) 2026/1744; Reglamento (UE) 2016/679, art. 35; Real Decreto 729/2023 (AESIA).
El etiquetado alcanza menos de lo que parece. Lo que sacas con tus herramientas de IA para marketing, una ficha de producto o un correo comercial no es texto de interés público: no lleva aviso por el art. 50.4.
Multas del RGPD y del AI Act, bien contadas
La cifra de 35 millones no es la que le toca a una pyme. El art. 99.3 fija para las prácticas prohibidas hasta 35.000.000 € o el 7 % del volumen de negocios mundial, la cifra superior. Pero el art. 99.6 aplica a las pymes el importe o el porcentaje, según cuál sea menor.
Echa la cuenta con una pyme que factura 2 millones. Por práctica prohibida, el 7 % son 140.000 €: ese es su techo teórico. En el RGPD, el art. 83.5 elige la mayor entre 20 millones y el 4 % (80.000 €), así que su techo teórico sigue en 20.000.000 €, unas 143 veces el del AI Act.
Techo teórico de multa para una pyme que factura 2 millones de euros
Barras a escala del mayor techo, 20.000.000 €. Es una cuenta sobre los topes legales, no la multa probable.
Cuenta propia sobre el art. 83.5 del Reglamento (UE) 2016/679 (hasta 20.000.000 € o el 4 %, la mayor) y los arts. 99.3, 99.4 y 99.6 del Reglamento (UE) 2024/1689 (35.000.000 € o el 7 % y 15.000.000 € o el 3 %; para pymes, la menor). A una empresa que no es pyme se le aplica la mayor, salvo a las pequeñas de mediana capitalización en las multas de los apartados 4 y 5 (art. 99.6 bis). Para el RGPD se usa el tope del art. 83.5.
Hoy AESIA no puede multarte por el AI Act: el art. 99.1 deja las sanciones a cada Estado, y en España no hay ley que tipifique las infracciones. El proyecto de ley orgánica sigue en fase de enmiendas en el Congreso (plazo ampliado hasta el 30 de septiembre de 2026).
No es barra libre: la AEPD sí sanciona hoy. En una asesoría o gestoría, donde casi todo es dato de cliente, ese orden pesa todavía más.
Cumplir la ley de IA usando ChatGPT en siete pasos
Esta es la lista, en orden: los primeros pasos cubren el riesgo que ya puede costarte dinero. El test de madurez digital te dice de dónde parte tu empresa.
-
1
Haz inventario de la IA que ya se usa
Qué herramienta, quién, con qué cuenta y con qué datos, incluida la que venga dentro del software de RRHH o del CRM.
Se apoya en: RGPD; AI Act, art. 5 y anexo III.4
-
2
Pasa los datos de clientes a una cuenta de empresa
Business o Enterprise, con contrato de encargo. En las personales, entrenamiento desactivado y ningún dato de cliente.
Se apoya en: RGPD, art. 28
-
3
Escribe qué no se pega nunca
Datos personales sin base jurídica para ese uso, categorías especiales, contraseñas y claves. Del resto, solo lo que la tarea necesite.
Se apoya en: RGPD, arts. 5.1.c), 6 y 9
-
4
Haz de la lista una política de una página
Herramientas aprobadas, quién autoriza una nueva y qué revisa una persona, con los representantes si los hay. Informa a la plantilla.
Se apoya en: LOPDGDD, art. 87.3 (criterios de uso de los dispositivos)
-
5
Forma al equipo y apúntalo
Una sesión práctica sobre esa política. Anota fecha, asistentes y contenido: te sirve para acreditar que adoptaste medidas.
Se apoya en: AI Act, art. 4
-
6
Decide qué avisas cuando publicas
Ultrasuplantaciones, siempre; textos de interés público, salvo que los revise alguien que responda editorialmente. Si el chatbot es tuyo y lleva tu marca, el aviso de IA es tuyo.
Se apoya en: AI Act, arts. 50.1 y 50.4
-
7
Si una IA decide sobre tu plantilla, informa ya a sus representantes
Es derecho del comité o de los delegados de personal. Prepara el aviso del 2 de diciembre de 2027. Lo que lea emociones, fuera.
Se apoya en: Estatuto de los Trabajadores, arts. 62.2 y 64.4.d); AI Act, arts. 5.1.f) y 26.7
Preguntas frecuentes sobre la ley de IA y ChatGPT
¿Tengo que cumplir la ley de IA si uso ChatGPT?
Sí, pero poco. Como responsable del despliegue, desde el 2 de febrero de 2025 te obligan las medidas de alfabetización del equipo (art. 4) y las prohibiciones del art. 5; desde el 2 de agosto de 2026, el art. 50.4 en casos concretos. Lo de los datos de clientes es RGPD.
¿Qué diferencia hay entre el RGPD y el AI Act?
El RGPD regula los datos personales: base jurídica, contrato de encargo, decisiones automatizadas. El AI Act regula los sistemas de IA y reparte obligaciones entre quien los fabrica y quien los usa. Pegar datos de un cliente en ChatGPT es cosa del RGPD; alfabetizar al equipo o usar IA en selección, del AI Act.
¿Es legal usar ChatGPT en una empresa?
Sí, si lo usas como piden las dos leyes. El RGPD exige base jurídica para los datos personales y un contrato de encargo, que OpenAI ofrece firmar para ChatGPT Business, Enterprise y la API. El AI Act añade apoyar la alfabetización del equipo y no usar prácticas prohibidas.
¿Puedo pegar datos de clientes en ChatGPT?
Solo con base jurídica, los datos justos y un contrato de encargo, lo que en la práctica pide una cuenta de empresa, donde OpenAI no entrena por defecto con tus datos. En una cuenta gratuita o Plus puede hacerlo salvo que lo desactives, y no es un plan de empresa. Qué cuentas son de empresa y cuánto cuestan lo ves en los planes de ChatGPT.
¿Qué multas pone el AI Act a una pyme?
Por prácticas prohibidas, hasta 35.000.000 € o el 7 %; por otras obligaciones, como las de los arts. 26 y 50, hasta 15.000.000 € o el 3 %. A una pyme se le aplica el menor de los dos (art. 99.6): con 2 millones de facturación, el techo teórico por práctica prohibida son 140.000 €.
¿Cómo aplica una pyme la ley de IA?
Por orden: inventario de la IA que se usa, datos de clientes solo en planes de empresa con contrato de encargo, criterios de uso escritos, con los representantes si los hay, y formación con fecha. Si una IA decide sobre la plantilla, informa a sus representantes y prepara el 2 de diciembre de 2027.
¿Qué pasa si no cumplo el AI Act?
Hoy, en España, AESIA no puede multarte: las sanciones las fija cada Estado y la ley española sigue en fase de enmiendas. Eso no lo vuelve opcional, porque el Reglamento ya se aplica. Si el incumplimiento toca datos personales, la AEPD sí puede sancionarte hoy con el RGPD.
¿Hay ya una ley española de IA?
No. Hay un proyecto de ley orgánica para el buen uso y la gobernanza de la IA, en fase de enmiendas en el Congreso (plazo ampliado hasta el 30 de septiembre de 2026). Mientras, el Reglamento europeo se aplica igual, pero AESIA no puede sancionar por él.
Primero los datos, después el reglamento
Quédate con el orden. La pregunta que ya puede costarte dinero es la del RGPD: qué datos entran en ChatGPT, con qué cuenta y con qué contrato. La del AI Act es más corta de cerrar. Si tu empresa está en la Comunidad Valenciana, mira cómo trabajamos como agencia de IA en Valencia.
Si quieres que lo miremos con tus herramientas, cuéntanos cuáles usa tu equipo y lo vemos en una llamada.
Última actualización: 23 de septiembre de 2026
- Reglamento (UE) 2024/1689 de Inteligencia Artificial (AI Act), DOUE: definiciones de proveedor y responsable del despliegue (art. 3.3 y 3.4), alfabetización (art. 4), prácticas prohibidas (art. 5.1.f), cambio de papel a proveedor (art. 25.1.c), información a los trabajadores (art. 26.7), transparencia (art. 50), sanciones y regla de las pymes (art. 99, apartados 1 y 3 a 6), sistemas y modelos anteriores (art. 111.2 y 111.3), calendario (art. 113) y anexo III, punto 4. Leído el 23 de septiembre de 2026.
- Reglamento (UE) 2026/1744, Ómnibus digital sobre IA, DOUE: nueva redacción del art. 4, dos prohibiciones nuevas del art. 5.1, nueva redacción del art. 99.1, nuevo art. 99.6 bis, nueva redacción del art. 111.2, nuevo art. 111.4 y nuevas fechas del art. 113. Publicado el 24 de julio de 2026 y en vigor desde el 27 de julio de 2026 (su art. 4).
- Reglamento (UE) 2016/679 (RGPD), DOUE: minimización de datos (art. 5.1.c), base jurídica (art. 6), categorías especiales (art. 9), decisiones automatizadas (art. 22), encargado del tratamiento (art. 28), evaluación de impacto (art. 35), multas de los arts. 83.4 y 83.5 y considerando 26, sobre datos seudonimizados.
- Ley Orgánica 3/2018 (LOPDGDD), BOE: art. 87.3, criterios de utilización de los dispositivos digitales y participación de los representantes de los trabajadores.
- Estatuto de los Trabajadores, art. 64.4.d), BOE: derecho del comité (y de los delegados de personal, por el art. 62.2) a ser informado de los algoritmos y sistemas de IA que inciden en las condiciones de trabajo, con efectos de 12 de agosto de 2021 según la nota del BOE consolidado.
- Congreso de los Diputados, Proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial (121/000096): presentado el 28 de mayo de 2026, en fase de enmiendas en la Comisión de Economía, Comercio y Transformación Digital, con plazo ampliado hasta el 30 de septiembre de 2026. Ficha consultada el 23 de septiembre de 2026.
- Real Decreto 729/2023, Estatuto de la AESIA, BOE: creación de la Agencia Española de Supervisión de la Inteligencia Artificial y su sede en A Coruña.
- OpenAI, Enterprise privacy: sin entrenamiento por defecto con datos de ChatGPT Business, Enterprise, Edu y la API, y acuerdo de tratamiento de datos para Business, Enterprise y la API. Página actualizada el 8 de enero de 2026, consultada el 23 de septiembre de 2026.
- OpenAI, How your data is used to improve model performance: uso del contenido de los servicios para particulares para entrenar y cómo desactivarlo en Controles de datos. Consultada el 23 de septiembre de 2026.
Guía orientativa, con las normas leídas en sus textos oficiales el 23 de septiembre de 2026. No es asesoramiento jurídico: antes de decidir sobre tu caso, confírmalo con un profesional.