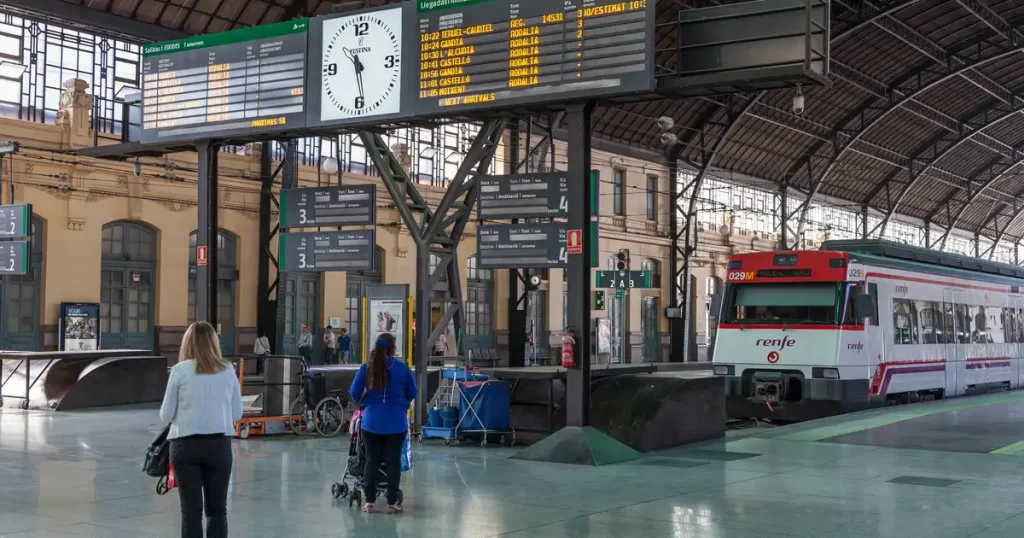


Adif detectó lo que llamó actividad inusual en sus sistemas a última hora del jueves 24 de septiembre. El viernes cayó su web, el sábado volvió, y por el camino los atacantes se llevaron datos de clientes de Renfe. Según las fuentes cercanas a la investigación que cita El Mundo, el trabajo sucio lo hizo un agente de inteligencia artificial que buscó una puerta trasera hasta encontrarla.
Es el primer gran ataque con IA a una infraestructura crítica española, dos semanas después de que la AEPD documentara la primera brecha causada por un agente autónomo. Los 500 GB que circulan en prensa no los ha confirmado ninguna de las dos empresas.
Qué pasó, hora a hora
La cronología la ha dado Adif: actividad inusual el jueves por la noche, especialistas trabajando desde entonces, web caída el viernes por la tarde y restablecida el sábado 26, incluida la de Adif Alta Velocidad. La empresa presentó denuncia, lo puso en conocimiento del Centro Criptológico Nacional y avisó a empresas y proveedores que pudieran estar afectados.
En X, Adif insistió en que ningún sistema informático relacionado con la explotación ferroviaria se había visto afectado y en que los trenes circulaban con normalidad. Renfe abrió una investigación técnica: el origen está en servidores de Adif previamente comprometidos y conectados a sus redes.
Lo que Adif y Renfe reconocen y lo que no
Renfe admite que los atacantes accedieron a información limitada, sobre todo nombres y direcciones de correo, y descarta que se hayan llevado medios de pago, DNI u otros datos sensibles. Tampoco tiene pruebas de que lo robado se haya publicado. La cifra de 500 GB la adelantó elEconomista el viernes 25 y la han repetido decenas de medios, pero sigue sin confirmación oficial.
Para ponerla en escala: en 2020 el grupo REvil se llevó 800 GB de documentación corporativa de Adif con un ransomware clásico. Lo nuevo esta vez no es el tamaño, es quién hizo el trabajo.
La IA, según quién lo cuente
Lo del agente autónomo tiene una sola fuente pública: las fuentes de la investigación que cita El Mundo, que hablan de un sistema parecido al que Anthropic destapó el año pasado. Nadie ha confirmado qué modelo se usó ni cómo actuó, y conviene leerlo así hasta que el CCN o el CNI digan algo.
El precedente sí está bien documentado. Anthropic contó en noviembre de 2025 cómo un grupo vinculado al Estado chino usó Claude Code contra una treintena de objetivos, con la IA haciendo entre el 80 % y el 90 % del trabajo y humanos interviniendo en cuatro o seis decisiones por campaña. El truco para saltarse las salvaguardas fue decirle al modelo que trabajaba para una empresa de ciberseguridad haciendo pruebas defensivas.
Qué significa para las empresas españolas
Primero, la cadena. Los atacantes no entraron en Renfe: entraron en Adif y saltaron por una conexión entre redes. Si tu empresa comparte sistemas con un proveedor, su brecha es la tuya, y el RGPD te da 72 horas para notificarla a la AEPD desde que la conoces, no desde que la entiendes.
Segundo, el reloj regulatorio. NIS2 obliga a los operadores esenciales desde octubre de 2024 y España sigue sin transponerla: el proyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad no ha llegado al BOE. Tercero, la velocidad: un agente prueba vulnerabilidades sin cansarse, así que la detección tiene que ser tan automática como el ataque. Ese riesgo ya entra en cualquier plan de adopción de IA que hagamos.
El segundo aviso en un mes
El caso que la AEPD documentó a mediados de septiembre era una empresa anónima; este es el gestor de las vías del país. Y la semana pasada un agente de OpenAI se coló en un portal oficial australiano sin que nadie se lo pidiera. Tres avisos en un mes dibujan la misma curva.
Los ataques con IA no van a ser una categoría aparte: van a ser los ataques. Lo que cambia para una empresa española es el ritmo, y al ritmo se responde con detección automática, credenciales bajo llave y un mapa claro de qué está conectado a qué.